
联系人: 翁先生
手机: 176-8839-4808
电话: 176-8839-4808
邮箱: 9240483@qq.com
地址: 广州市龙口东路34号

SPN沙盒安全上网系统基于领先的反向沙箱技术,在终端构建与物理环境彻底隔离的安全上网空间,只允许指定浏览器等程序在沙盒内联网,企业内网主机与互联网严格隔离。访问恶意网站或下载病毒后,一键重置即可恢复干净环境。支持国产CPU及信创操作系统,部署轻量不改变网络架构,实现外网访问与数据安全的完美平衡,从源头杜绝病毒入侵与敏感信息外泄。
SPN沙盒安全上网系统
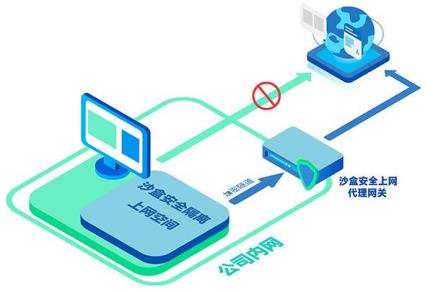
SPN沙盒安全上网原理示意图
一、需求背景
随着企业信息化发展,办公高度依赖互联网。终端访问外网面临多重安全风险:员工主动或无意的数据外泄、后台程序私自向外发送数据、木马间谍软件外联、挖矿程序、各类病毒入侵等问题,传统防护手段很难做到内网与互联网之间的有效隔离。
二、SPN沙盒‑安全上网解决方案
SPN沙盒‑安全上网解决方案,将终端本机与外网做逻辑隔离,内网部署沙盒安全上网网关主机。终端如需访问互联网,则在独立隔离沙盒空间内完成上网操作;本机主机与互联网物理隔离,仅沙盒组件具备外网访问权限,沙盒与本地主机环境相互隔离,阻断内外网之间的数据随意流动。
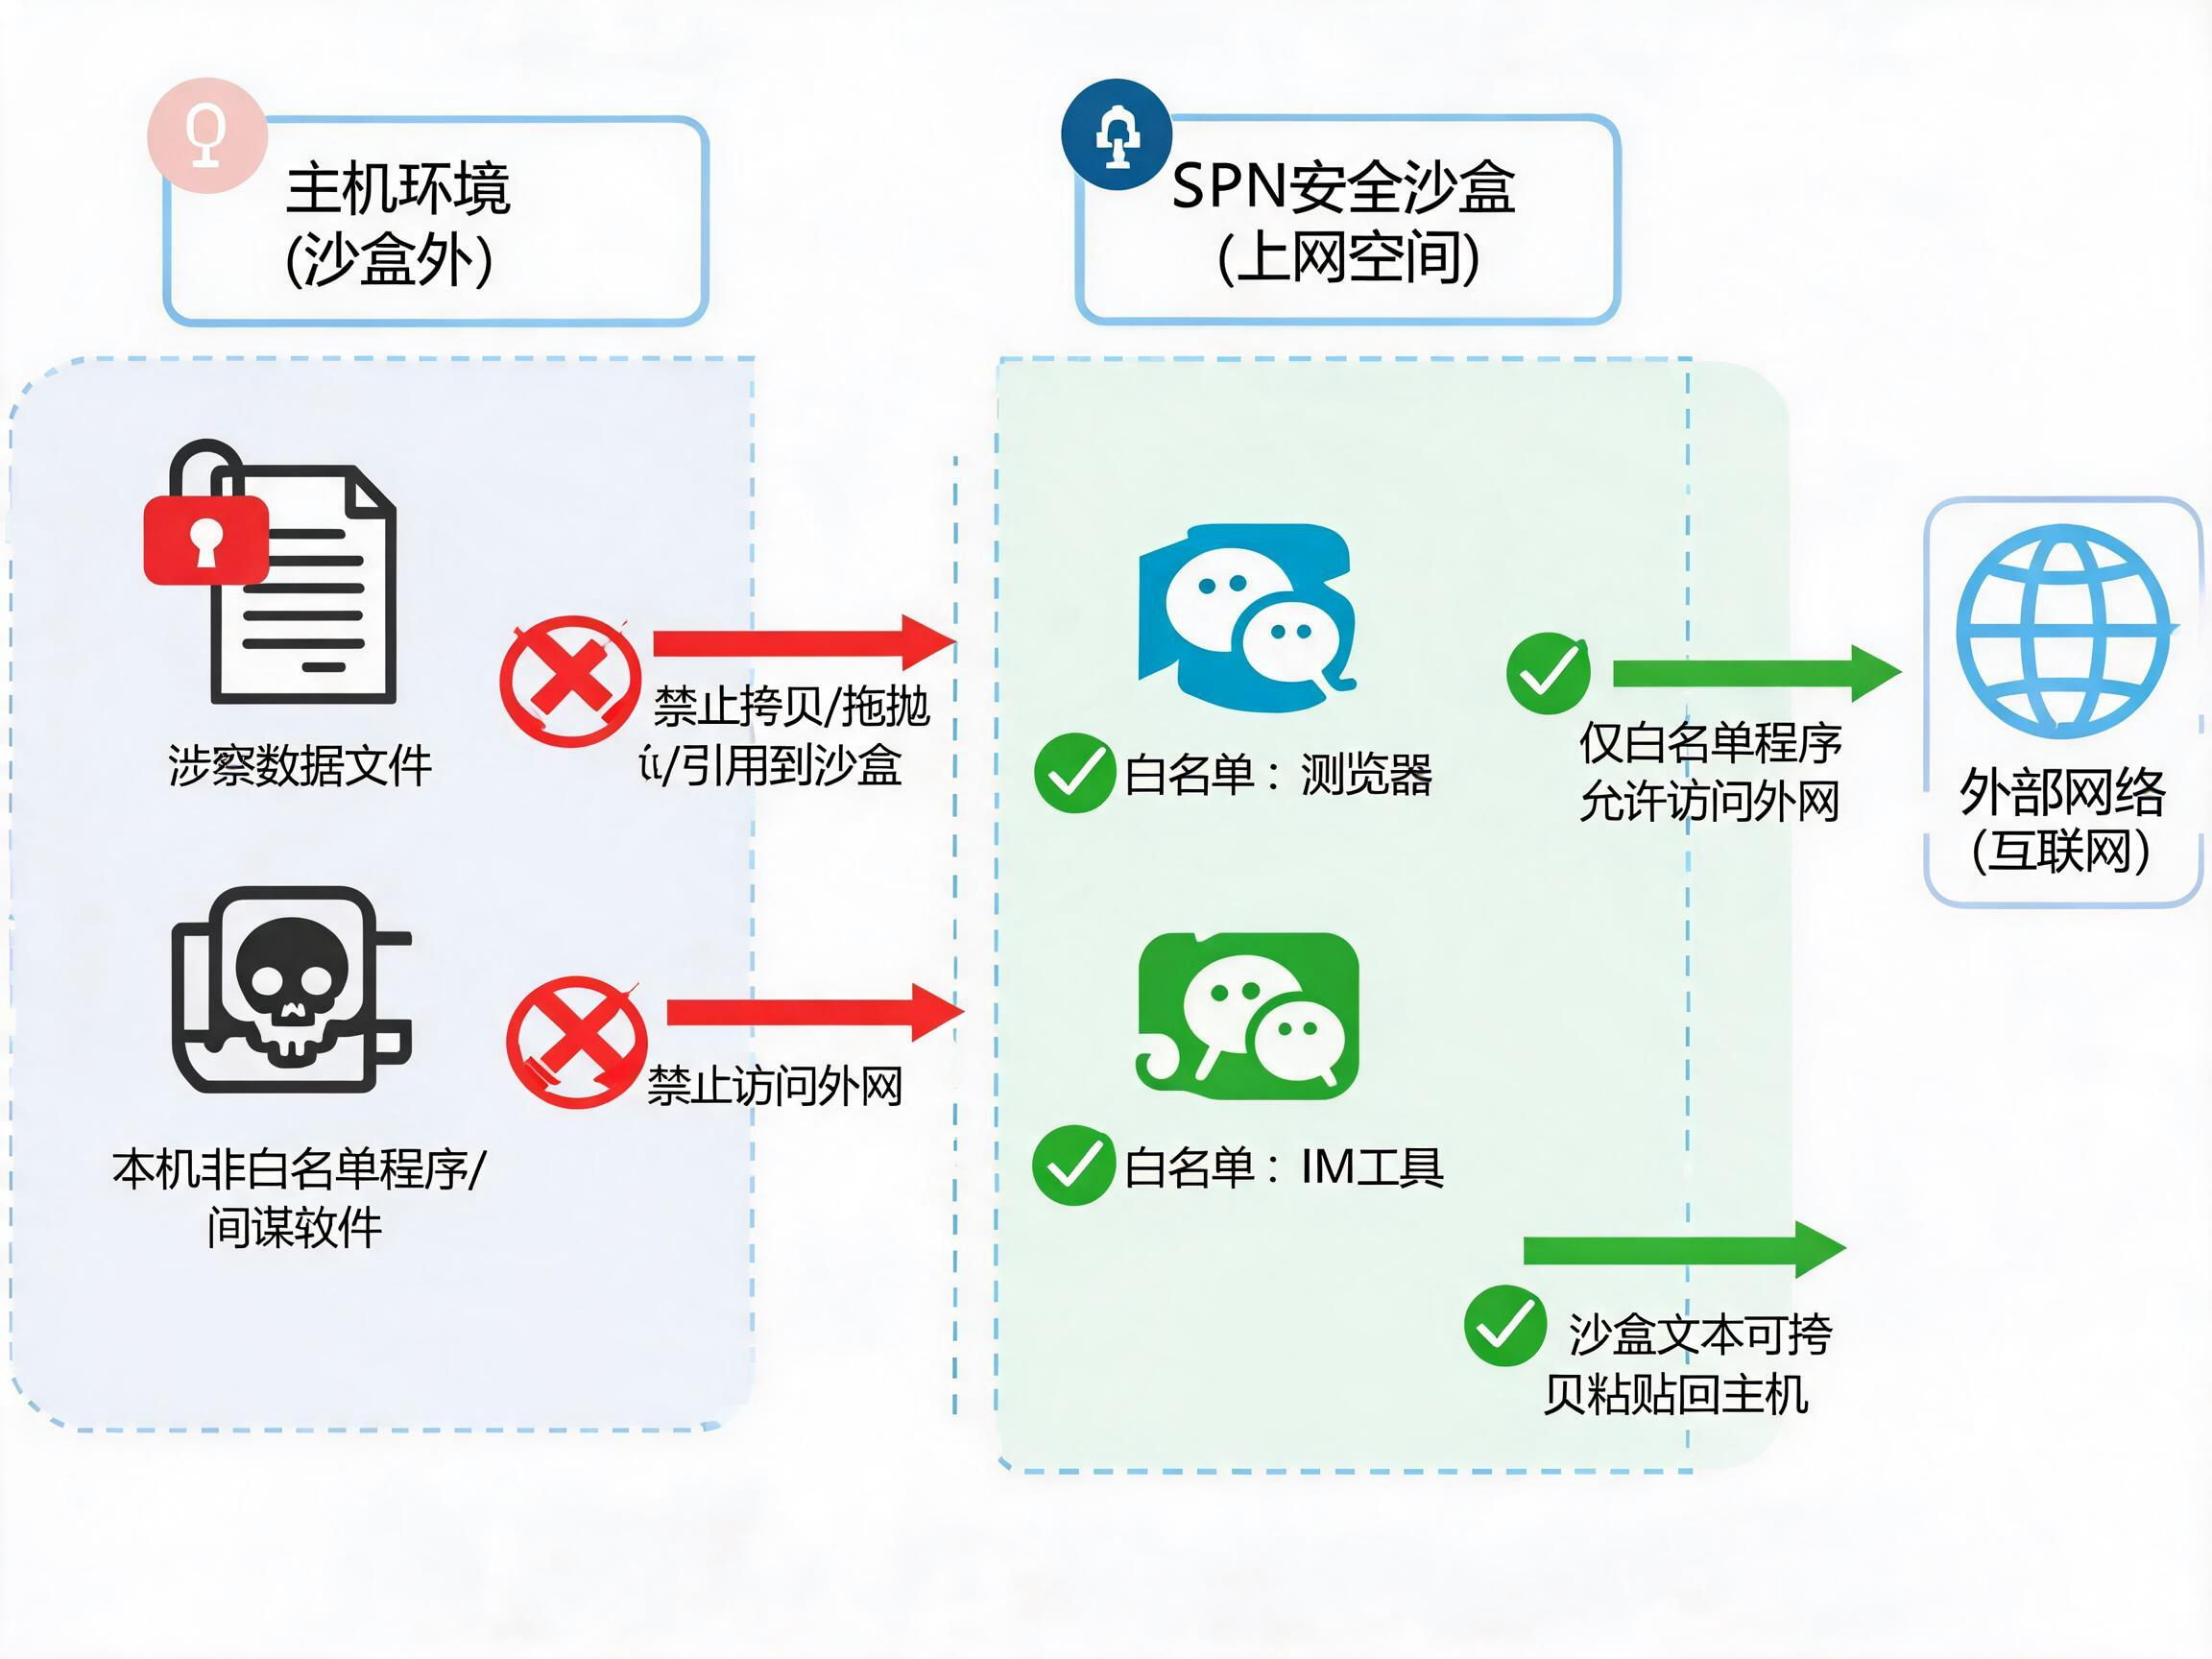
SPN沙盒上网网关部署图
三、SPN沙盒‑安全上网系统构成
管理端
系统控制中心,实现整套沙盒系统集中管理与策略下发。
外网设备网关
安全上网网关,唯一具备外网访问权限的网络节点。
外发审核服务器(可选)
用于内网文件向外网沙盒导出时的审批流转。
沙盒客户端
终端隔离上网空间,管控数据进出,完整记录审计日志。
四、SPN沙盒‑安全上网功能介绍
安全上网数据不泄漏,病毒进不来,一机多用
仅沙盒内白名单程序(浏览器、IM工具等)允许访问外网;
沙盒外本机程序禁止访问外网,杜绝间谍软件私自外联发送数据;
本机涉密数据禁止向沙盒上网空间拷贝、拖拽、引用;
上网空间文本内容可拷贝粘贴回主机环境。
数据外发要审批
本机文件需要发送到外网沙盒空间,必须走审批流程;
支持自定义多级审批流程;
支持右键菜单直接发起文件审批;
所有审批记录完整保存在服务器,可追溯核查。
外网陌生程序文件进不来
浏览器、QQ、微信、钉钉等工具下载获取的外网文件,不能直接进入内网本地空间;
外网文件导入本地需要管理员授权;
管理员可设置权限:只读访问 / 禁止访问。
客户端行为日志审计
对员工终端操作行为进行完整审计,包含上网记录、屏幕截图、键盘录入、文件操作、打印监控等日志。
五、SPN沙盒‑安全上网特点
不抢占现有安全资源
保留主机原有全部安全防护措施,仅对网络出口做增强管控。
无需改造原有网络架构
现有网络不变,仅部署一台外网专用网关,仅放行沙盒上网流量。
部署轻盈,影响小
安装包体积小、资源占用低;仅在本机开辟独立上网空间,实施成本低、性价比高。
多操作系统全面支持
支持 Windows / Linux / MacOS,同时兼容统信、麒麟、鲲鹏等国产操作系统。
- 上一个:周口SDC 沙盒防泄密系统
- 下一个:周口IM安全防泄密系统


 客服1
 客服2